مقدمه
با افزایش تعداد کاربران، سرورها و تجهیزات متصل به شبکه، مدیریت ارتباطات و حفظ امنیت اطلاعات به یکی از مهمترین دغدغههای مدیران شبکه تبدیل شده است. زمانی که تمام دستگاههای یک سازمان در یک شبکه محلی مشترک قرار میگیرند، کنترل ترافیک، محدودکردن دسترسیها و شناسایی مشکلات شبکه دشوارتر میشود. یکی از راهکارهای کاربردی برای مدیریت بهتر این شرایط، استفاده از پیکربندی VLAN است.
VLAN مخفف عبارت Virtual Local Area Network و به معنای شبکه محلی مجازی است. این فناوری امکان تقسیم یک شبکه فیزیکی به چند شبکه منطقی مستقل را فراهم میکند؛ بدون اینکه برای جداسازی تمام بخشها به تجهیزات فیزیکی جداگانه نیاز باشد.
برای مثال، یک سازمان میتواند کامپیوترهای کارکنان، سرورها، دوربینهای مداربسته و کاربران مهمان را در VLANهای متفاوت قرار دهد. این ساختار علاوه بر سادهترکردن مدیریت شبکه، امکان اجرای سیاستهای امنیتی دقیقتر را نیز فراهم میکند.
در این مقاله، با مفهوم VLAN و کاربردهای آن آشنا میشویم و مراحل پیکربندی آن را با استفاده از دستورات متداول سوئیچهای سیسکو بررسی میکنیم.
۱. VLAN چیست و چگونه کار میکند؟
VLAN روشی برای تقسیم منطقی شبکه در لایه دوم مدل OSI است. با استفاده از این فناوری، مدیر شبکه میتواند دستگاههای متصل به یک سوئیچ یا چند سوئیچ را در گروههای جداگانه قرار دهد.
در شبکههای اترنت، دستگاههای موجود در یک دامنه انتشار (Broadcast Domain) میتوانند پیامهای Broadcast همان دامنه را دریافت کنند. VLAN این دامنهها را از یکدیگر جدا میکند؛ بنابراین، ترافیک Broadcast یک VLAN معمولاً به VLAN دیگری منتقل نمیشود.
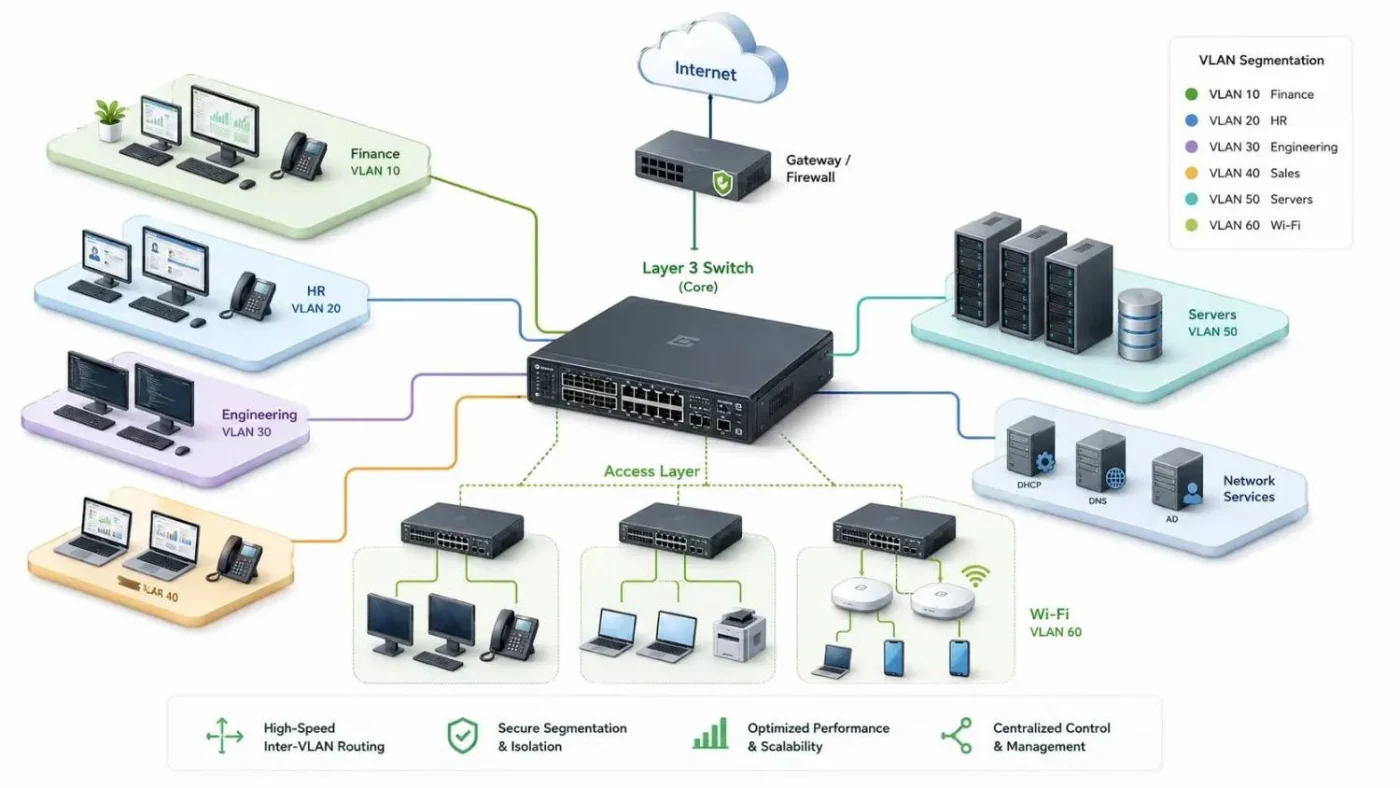
برای درک بهتر، یک شرکت با ۳۰ کامپیوتر، چند سرور و تعدادی دوربین مداربسته را در نظر بگیرید. مدیر شبکه میتواند ساختار زیر را طراحی کند:
VLAN 10: کامپیوترهای کارکنان
VLAN 20: سرورها
VLAN 30: دوربینهای مداربسته
VLAN 40: کاربران مهمان
در این ساختار، هر گروه در یک شبکه منطقی مجزا قرار میگیرد. برای برقراری ارتباط میان VLANها، معمولاً به روتر یا سوئیچ لایه سوم نیاز است.
نکته مهم این است که VLAN بهتنهایی فایروال نیست و تمام ارتباطات بین بخشهای مختلف را بهصورت خودکار مسدود نمیکند. برای کنترل دسترسیها باید قوانین مسیریابی، فایروال یا ACL نیز بهدرستی پیکربندی شوند.
۲. مهمترین مزایای پیکربندی VLAN
افزایش امنیت شبکه
یکی از کاربردهای مهم VLAN، جداسازی منطقی بخشهای مختلف سازمان است. برای مثال، میتوان شبکه مهمانان را از شبکه داخلی شرکت جدا کرد تا کاربران مهمان به منابع حساس سازمان دسترسی مستقیم نداشته باشند.
همچنین میتوان سرورها و تجهیزات مدیریتی را در VLANهای اختصاصی قرار داد و دسترسی به آنها را به سیستمهای مجاز محدود کرد.
البته امنیت واقعی به تنظیمات تکمیلی وابسته است. اگر مسیریابی بین VLANها فعال باشد و محدودیت دسترسی مناسبی تعریف نشده باشد، دستگاههای موجود در VLANهای مختلف ممکن است همچنان بتوانند با یکدیگر ارتباط برقرار کنند.
کاهش ترافیک Broadcast
در شبکههای بزرگ، انتشار پیامهای Broadcast میتواند بخشی از منابع شبکه را مصرف کند. تقسیمبندی شبکه با VLAN دامنه انتشار را کوچکتر میکند و به کاهش ترافیک غیرضروری در هر بخش کمک میکند.
میزان تأثیر این کار به تعداد دستگاهها، نوع ترافیک و طراحی شبکه بستگی دارد.
مدیریت آسانتر کاربران
با استفاده از VLAN، مدیر شبکه میتواند کاربران را براساس واحد سازمانی، سطح دسترسی یا نوع فعالیت دستهبندی کند.
برای مثال، اگر کارمندی از واحد مالی به واحد دیگری منتقل شود، ممکن است تنها با تغییر تنظیمات پورت سوئیچ بتوان او را به VLAN جدید اختصاص داد؛ البته آدرسدهی IP و سیاستهای دسترسی نیز باید متناسب با شبکه مقصد تنظیم شوند.
استفاده بهینه از زیرساخت فیزیکی
VLAN اجازه میدهد چند شبکه منطقی از زیرساخت فیزیکی مشترک استفاده کنند. در نتیجه، برای ایجاد هر بخش جدید لزوماً نیازی به خرید سوئیچ مستقل نیست.
این ویژگی در شرکتها، مراکز داده و شبکههای سازمانی که تعداد کاربران و تجهیزات آنها زیاد است، اهمیت زیادی دارد.
۳. تفاوت پورت Access و Trunk چیست؟
برای پیکربندی VLAN در سوئیچ، آشنایی با دو نوع اصلی پورت یعنی Access و Trunk ضروری است.
پورت Access
پورت Access معمولاً برای اتصال دستگاههایی استفاده میشود که در یک VLAN مشخص قرار دارند؛ مانند کامپیوتر، چاپگر یا دوربین مداربسته.
برای مثال، اگر یک پورت به VLAN 10 اختصاص داده شود، ترافیک عادی دستگاه متصل به آن پورت در همین VLAN قرار میگیرد.
دستور متداول در سوئیچهای سیسکو:
switchport mode access
برای اختصاص پورت به VLAN شماره 10 نیز از دستور زیر استفاده میشود:
switchport access vlan 10
پورت Trunk
پورت Trunk امکان انتقال ترافیک چند VLAN را از طریق یک لینک فیزیکی فراهم میکند. این نوع پورت معمولاً برای ارتباط میان سوئیچها یا اتصال سوئیچ به تجهیزاتی که از VLAN Tagging پشتیبانی میکنند، استفاده میشود.
استاندارد IEEE 802.1Q روش متداول برچسبگذاری VLAN در لینکهای اترنت Trunk است.
برای فعالکردن حالت Trunk در یک سوئیچ سیسکو میتوان از دستور زیر استفاده کرد:
switchport mode trunk
سپس باید VLANهای مجاز برای عبور از لینک را مشخص کرد.
برای اطلاعات بیشتر، راهنمای رسمی Cisco درباره تنظیم VLAN Trunk را مطالعه کنید.
۴. پیشنیازهای پیکربندی VLAN
قبل از شروع تنظیمات، موارد زیر را آماده کنید:
سوئیچ مدیریتی با قابلیت پشتیبانی از VLAN.
دسترسی مدیریتی به سوئیچ از طریق کنسول، SSH یا روش مجاز دیگر.
مشخصبودن VLANهای موردنیاز و کاربرد هرکدام.
مشخصبودن پورتهایی که باید به هر VLAN اختصاص داده شوند.
تهیه نسخه پشتیبان از پیکربندی فعلی.
بررسی ارتباط میان سوئیچها و تجهیزات متصل به شبکه.
در این آموزش از دستورات متداول Cisco IOS استفاده میکنیم. بسته به مدل سوئیچ، نسخه سیستمعامل و سازنده تجهیزات، ممکن است برخی دستورات متفاوت باشند.
توجه: تغییر VLAN در شبکه عملیاتی ممکن است ارتباط کاربران را قطع کند. بهتر است ابتدا تنظیمات را در محیط آزمایشی بررسی کنید یا برای اجرای تغییرات در شبکه سازمانی، برنامه مشخصی داشته باشید.
۵. آموزش گامبهگام پیکربندی VLAN در سیسکو
در این مثال، دو VLAN برای کارکنان و سرورها ایجاد میکنیم و پورتهای موردنظر را به هرکدام اختصاص میدهیم.
| شناسه VLAN | نام VLAN | کاربرد | پورت نمونه |
|---|---|---|---|
| 10 | STAFF | کامپیوترهای کارکنان | Gi1/0/1 |
| 20 | SERVERS | سرورها | Gi1/0/2 |
مرحله اول: ورود به محیط تنظیمات
ابتدا به سوئیچ متصل شوید و وارد محیط مدیریتی شوید:
enable
configure terminal
دستور اول وارد حالت مدیریتی میشود و دستور دوم محیط پیکربندی سراسری را باز میکند.
مرحله دوم: ایجاد VLANها
برای ساخت VLAN شماره 10 و تعیین نام آن، دستورات زیر را وارد کنید:
vlan 10
name STAFF
exit
سپس VLAN شماره 20 را ایجاد کنید:
vlan 20
name SERVERS
exit
اکنون دو VLAN با نامهای STAFF و SERVERS در پیکربندی سوئیچ تعریف شدهاند.
تعیین نام برای VLAN اجباری نیست، اما شناسایی بخشهای مختلف شبکه را سادهتر میکند.
مرحله سوم: بررسی VLANهای ایجادشده
برای مشاهده VLANهای موجود، دستور زیر را اجرا کنید:
show vlan briefاین دستور معمولاً شناسه VLAN، نام، وضعیت و پورتهای اختصاصیافته به هر VLAN را نمایش میدهد.
اگر VLANهای 10 و 20 در خروجی دیده شوند، مرحله ایجاد VLANها با موفقیت انجام شده است.
مرحله چهارم: اختصاص پورت به VLAN 10
اکنون پورت اول را به VLAN کارکنان اختصاص میدهیم:
configure terminal
interface GigabitEthernet1/0/1
switchport mode access
switchport access vlan 10
no shutdown
exit
دستور interface پورت موردنظر را انتخاب میکند. دستور switchport mode access آن را در حالت Access قرار میدهد و دستور switchport access vlan 10 پورت را به VLAN 10 اختصاص میدهد.
دستور no shutdown نیز در صورت خاموشبودن اداری پورت، آن را فعال میکند.
مرحله پنجم: اختصاص پورت به VLAN 20
برای اختصاص پورت دوم به VLAN سرورها، دستورات زیر را اجرا کنید:
configure terminal
interface GigabitEthernet1/0/2
switchport mode access
switchport access vlan 20
no shutdown
exit
اکنون دستگاه متصل به پورت دوم در سطح لایه دوم عضو VLAN 20 خواهد بود.
توجه داشته باشید که نام و شماره رابطها در مدلهای مختلف سوئیچ متفاوت است؛ بنابراین، پیش از اجرای دستورات، شماره صحیح پورت را بررسی کنید.
مرحله ششم: تنظیم پورت Trunk
فرض کنید سوئیچ اول از طریق پورت GigabitEthernet1/0/24 به سوئیچ دیگری متصل است و باید ترافیک VLANهای 10 و 20 را منتقل کند.
دستورات زیر را اجرا کنید:
configure terminal
interface GigabitEthernet1/0/24
switchport mode trunk
switchport trunk allowed vlan 10,20
با این تنظیمات، پورت در حالت Trunk قرار میگیرد و VLANهای 10 و 20 برای عبور از لینک مجاز میشوند.
نکته مهم: تنظیمات سمت مقابل لینک نیز باید با این پیکربندی سازگار باشد. در غیر این صورت، ممکن است ترافیک VLANها به مقصد نرسد.
همچنین در برخی مدلها یا نسخههای سیستمعامل، روش پیکربندی Trunk متفاوت است. پیش از اجرا، مستندات همان مدل را بررسی کنید.
مرحله هفتم: بررسی وضعیت Trunk
برای مشاهده لینکهای Trunk از دستور زیر استفاده کنید:
show interfaces trunkاین دستور اطلاعاتی درباره پورتهای Trunk، VLANهای مجاز و VLANهای فعال روی لینک ارائه میدهد.
اگر پورت موردنظر در خروجی دیده نمیشود، وضعیت رابط، تنظیمات Trunk و پیکربندی سمت مقابل را بررسی کنید.
مرحله هشتم: ذخیره تنظیمات
برای ذخیره تنظیمات در پیکربندی راهاندازی سوئیچ، دستور زیر را اجرا کنید:
copy running-config startup-configاین کار باعث میشود تغییرات ذخیرهشده پس از راهاندازی مجدد دستگاه نیز باقی بمانند.
مرحله نهم: بررسی نهایی
پس از پایان پیکربندی، دستورات زیر را اجرا کنید:
show vlan brief
show interfaces trunk
show interfaces GigabitEthernet1/0/1 switchport
show interfaces GigabitEthernet1/0/2 switchport
این دستورات برای بررسی VLANها، وضعیت Trunk و تنظیمات پورتها مفید هستند.
۶. چگونه ارتباط بین VLANها را برقرار کنیم؟
بهطور معمول، دستگاههای موجود در VLANهای مختلف بدون مسیریابی لایه سوم نمیتوانند مستقیماً با یکدیگر ارتباط برقرار کنند.
برای مثال، اگر کامپیوتری در VLAN 10 بخواهد به سروری در VLAN 20 متصل شود، باید یک روتر، فایروال یا سوئیچ لایه سوم این ارتباط را برقرار کند.
در این شرایط، موارد زیر باید بررسی شوند:
تنظیم صحیح آدرس IP و Subnet Mask.
تعیین دروازه پیشفرض مناسب برای هر شبکه.
وجود مسیرهای لازم برای ارتباط میان VLANها.
مجازبودن ترافیک در قوانین فایروال یا ACL.
در سوئیچهای لایه سوم سیسکو، یکی از روشهای متداول مسیریابی بین VLANها استفاده از رابطهای مجازی سوئیچ یا SVI است.
برای مثال، میتوان برای VLAN 10 از شبکه 192.168.10.0/24 و برای VLAN 20 از شبکه 192.168.20.0/24 استفاده کرد. در این طراحی، آدرسهای دروازه پیشفرض باید متناسب با پیکربندی تجهیزات لایه سوم تعیین شوند.
نکته امنیتی: فعالکردن مسیریابی بین VLANها به معنی مجازبودن تمام ارتباطات نیست. قوانین دسترسی باید براساس نیاز واقعی سازمان تنظیم شوند.
۷. بهترین روشها برای افزایش امنیت VLAN
جداسازی بخشهای حساس شبکه
شبکه کارکنان، سرورها، دوربینهای مداربسته، کاربران مهمان و تجهیزات مدیریتی را براساس نیازهای امنیتی تقسیمبندی کنید.
محدودکردن VLANهای مجاز روی Trunk
روی هر لینک Trunk فقط VLANهای موردنیاز را مجاز کنید. این کار از عبور غیرضروری ترافیک VLANهای دیگر جلوگیری میکند.
غیرفعالکردن پورتهای بلااستفاده
پورتهایی که مورد استفاده نیستند، در صورت امکان غیرفعال شوند یا با سیاستهای امنیتی مناسب مدیریت شوند.
ستفاده از ACL و فایروال
برای کنترل ارتباط میان VLANها، فقط ترافیک ضروری را مجاز کنید. برای مثال، ممکن است دسترسی به سرورهای مدیریتی تنها برای سیستمهای مشخص امکانپذیر باشد.
محافظت از VLAN مدیریت
دسترسی مدیریتی به سوئیچها و روترها باید محدود باشد. استفاده از SSH، حسابهای کاربری مناسب، ثبت رویدادها و محدودکردن دسترسی مدیریتی به تجهیزات مجاز اهمیت زیادی دارد.
مستندسازی و تهیه نسخه پشتیبان
شناسه VLANها، نام آنها، آدرسهای IP، پورتهای اختصاصیافته و سیاستهای دسترسی را مستند کنید. همچنین پیش از تغییرات مهم، از پیکربندی تجهیزات نسخه پشتیبان تهیه کنید.
۸. مشکلات رایج VLAN و روش عیبیابی
دستگاه به شبکه متصل است، اما ارتباط برقرار نمیشود
ابتدا بررسی کنید پورت در VLAN صحیح قرار داشته باشد. سپس وضعیت لینک، تنظیمات IP و Subnet Mask و دروازه پیشفرض را بررسی کنید.
ارتباط VLANها میان دو سوئیچ برقرار نیست
در این حالت، وضعیت Trunk در هر دو طرف، VLANهای مجاز و وجود VLAN موردنظر روی سوئیچها را بررسی کنید.
دستگاههای دو VLAN مختلف یکدیگر را نمیبینند
این وضعیت ممکن است طبیعی باشد. اگر ارتباط میان VLANها ضروری است، باید مسیریابی لایه سوم، تنظیمات IP و قوانین امنیتی بررسی شوند.
تنظیمات پس از راهاندازی مجدد از بین رفتهاند
بررسی کنید که پیکربندی جاری ذخیره شده باشد. در سوئیچهای سیسکو، دستور copy running-config startup-config برای ذخیره تنظیمات استفاده میشود.
دستورات روی سوئیچ اجرا نمیشوند
ممکن است مدل دستگاه یا نسخه سیستمعامل از دستور موردنظر پشتیبانی نکند. در چنین شرایطی، مستندات رسمی سازنده را بررسی کنید.
۹. تفاوت VLAN با Subnet چیست؟
VLAN و Subnet دو مفهوم مرتبط اما متفاوت هستند.
VLAN یک شبکه منطقی در لایه دوم ایجاد میکند؛ درحالیکه Subnet به تقسیمبندی فضای آدرسدهی IP در لایه سوم اشاره دارد.
برای مثال، یک سازمان میتواند VLAN 10 را به شبکه 192.168.10.0/24 و VLAN 20 را به شبکه 192.168.20.0/24 اختصاص دهد.
این طراحی متداول است، اما شماره VLAN و شماره شبکه IP الزاماً نباید یکسان باشند. نکته اصلی، هماهنگی ساختار لایه دوم با آدرسدهی IP و مسیریابی شبکه است.
۱۰. آیا VLAN باعث افزایش سرعت شبکه میشود؟
VLAN بهخودیخود سرعت فیزیکی لینک یا پهنای باند شبکه را افزایش نمیدهد؛ اما میتواند با کاهش دامنههای Broadcast و محدودکردن ترافیک غیرضروری، به بهبود مدیریت و کارایی شبکه کمک کند.
میزان تأثیر آن به تعداد دستگاهها، حجم ترافیک، ظرفیت سوئیچها و طراحی شبکه بستگی دارد.
اگر مشکل شبکه ناشی از اشباع لینکها، ظرفیت پایین تجهیزات یا عملکرد نامناسب سرورها باشد، صرفاً ایجاد VLAN مشکل را حل نخواهد کرد. برای افزایش کارایی باید ابتدا گلوگاه اصلی شبکه شناسایی شود.
۱۱. چه زمانی استفاده از VLAN ضروری است؟
VLAN در شبکههای کوچک، متوسط و بزرگ کاربرد دارد؛ بهویژه زمانی که کاربران و تجهیزات به سطوح دسترسی متفاوتی نیاز دارند.
موارد استفاده رایج عبارتاند از:
شرکتهایی با چند واحد سازمانی.
مراکز داده با گروههای مختلف سرور.
شبکههای مجهز به دوربینهای مداربسته.
سازمانهایی که شبکه مهمانان را از شبکه داخلی جدا میکنند.
محیطهایی که امنیت و کنترل ترافیک اهمیت زیادی دارد.
طراحی VLAN باید براساس نیازهای واقعی سازمان، الزامات امنیتی، تعداد کاربران و قابلیتهای تجهیزات انجام شود.
۱۲. سؤالات متداول درباره پیکربندی VLAN
VLAN چیست و چه کاربردی دارد؟
VLAN فناوریای است که با استفاده از آن میتوان یک شبکه فیزیکی را به چند شبکه منطقی تقسیم کرد. این فناوری برای جداسازی کاربران، کاهش دامنه Broadcast و مدیریت بهتر شبکه استفاده میشود.
آیا برای ایجاد VLAN به چند سوئیچ نیاز داریم؟
خیر. میتوان چند VLAN را روی یک سوئیچ مدیریتی ایجاد کرد. برای انتقال ترافیک VLANها میان چند سوئیچ، معمولاً از لینکهای Trunk استفاده میشود.
تفاوت پورت Access و Trunk چیست؟
پورت Access معمولاً به یک VLAN اختصاص دارد؛ درحالیکه پورت Trunk میتواند ترافیک چند VLAN را از طریق یک لینک منتقل کند.
آیا VLAN امنیت شبکه را تضمین میکند؟
خیر. VLAN به جداسازی منطقی شبکه کمک میکند، اما امنیت کامل به تنظیمات مسیریابی، فایروال، کنترل دسترسی و مدیریت صحیح تجهیزات وابسته است.
چگونه از صحت پیکربندی VLAN مطمئن شویم؟
در سوئیچهای سیسکو، دستور show vlan brief برای بررسی VLANها و دستور show interfaces trunk برای بررسی لینکهای Trunk کاربرد دارد. وضعیت پورتها و تنظیمات IP نیز باید بررسی شوند.
جمعبندی
پیکربندی VLAN یکی از روشهای مهم برای سازماندهی شبکههای کامپیوتری، مدیریت ترافیک و اجرای سیاستهای امنیتی است. با استفاده از این فناوری، میتوان بخشهای مختلف یک سازمان را بدون ایجاد زیرساخت فیزیکی مجزا از یکدیگر تفکیک کرد.
در این مقاله، با مفهوم VLAN، تفاوت پورتهای Access و Trunk، مراحل ساخت VLAN در سوئیچ سیسکو، اختصاص پورتها و روشهای عیبیابی آشنا شدیم.
برای دستیابی به نتیجه مطلوب، طراحی VLAN باید با ساختار آدرسدهی IP، نیازهای سازمان و سیاستهای امنیتی هماهنگ باشد. بررسی مستمر تنظیمات، تهیه نسخه پشتیبان و محدودکردن ارتباطات غیرضروری نیز در حفظ پایداری شبکه نقش مهمی دارند.
وبسایت: napnet.net